AI 代理拿偷来的密钥去找下一把密钥,亚马逊披露 ARTEX 攻击链
偷来的大模型额度直接变成攻击算力,攻击者连推理费都省了。
被盯上的是那些「中转」和「编排」工具
亚马逊是通过自家的 MadPot 蜜罐传感器捕获到这批代理的活动记录的。被点名的目标分两类:
- API 网关和代理:One API、New API、Veloera、Sub2API、LiteLLM 等;
- AI 开发与应用平台:Dify、FastGPT、Langflow、RAGFlow、Open WebUI、LobeChat、Ollama 等。
这份名单很说明问题。One API、New API 这类工具的本职就是把多家模型的密钥汇总到一个入口,Dify、FastGPT 则要在配置里存上游密钥才能工作。它们部署门槛低,很多人在一台云服务器上一键拉起就直接暴露在公网,后台没改默认口令、没加访问控制的并不少见。对攻击者来说,攻破一个这样的实例,拿到的往往不是一把密钥,而是一串。
一个能自己给自己「充值」的闭环
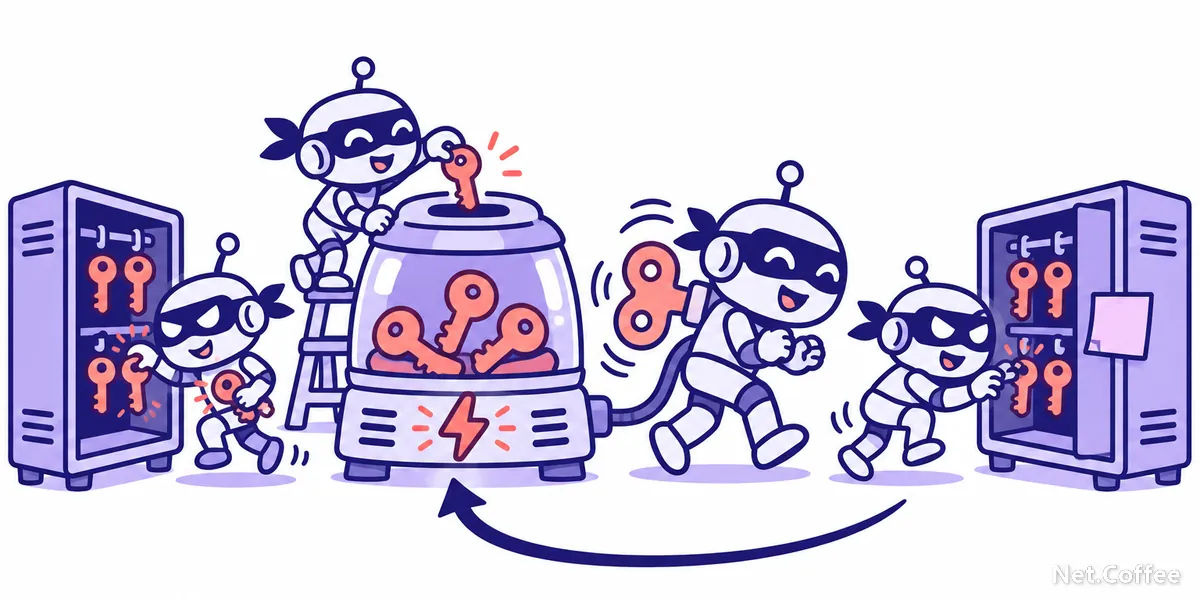
这次披露里最新的东西,是攻击链的经济结构。据亚马逊描述,偷到的密钥会被送进 ARTEX 框架自带的模型网关,再拿去驱动继续搜索密钥的 AI 代理。也就是说,攻击者不需要为自己的代理支付推理费用,受害者的额度在替下一轮攻击买单。
报告还提到一个细节:在公开场合暴露超过 30 天的密钥,被这套系统当成「低价值库存」。这从侧面说明了扫描的速度——一把密钥泄露出去,有价值的窗口按天计算,而不是按月。
需要说明的是,亚马逊也承认没有实时观察到这些行动,代理日志里声称的「得手」结果无法逐一核实。另据 The Register 报道,扫描服务 Censys 截至 11 月 4 日在公网发现了 1,465 台暴露着 ARTEX 控制台的主机;同一框架还被用在另一类活动中,用深度伪造视频绕过加密货币交易所的人脸实名核验。
亚马逊的建议和它没说出口的部分
亚马逊给的建议很朴素:默认任何暴露的密钥都会很快被找到;把 AI 应用、模型网关和推理端点纳入与其他生产系统相同的管控;盯紧异常的 AI 账单。
最后一条其实点出了这类攻击最难察觉的地方。传统入侵会留下数据外泄、勒索弹窗这些动静,而被盗用的 API 密钥只表现为月底账单上多出来的一截。对用量本来就波动很大的团队,这一截很容易被当成「这个月跑得多了」。工具越容易部署,就越容易被当成玩具对待;可它们手里攥着的,是真金白银的模型额度。
原始报告见 AWS 安全博客。